
Anrix: systém pro řízení rizik
Jedna analýza rizik pro zákon o kybernetické bezpečnosti, ISO/IEC 27001, GDPR a DORA — ve vaší infrastruktuře, pro všechny vaše subjekty.
Pro koho
- Skupiny s více společnostmi, které chtějí jeden registr rizik a jeden pohled centrály místo tabulek z každé firmy zvlášť.
- Zřizovatelé s organizacemi ve své působnosti — jedna instalace, každá organizace se svým registrem a vlastníky.
- Finanční subjekty a jejich skupiny, které potřebují řízení rizika v oblasti IKT podle DORA na jednom místě pro všechny společnosti ve skupině.
- Organizace, které chtějí analýzu držet doma — systém běží na vašem serveru, data neopouštějí vaše prostředí.
Co Anrix dělá
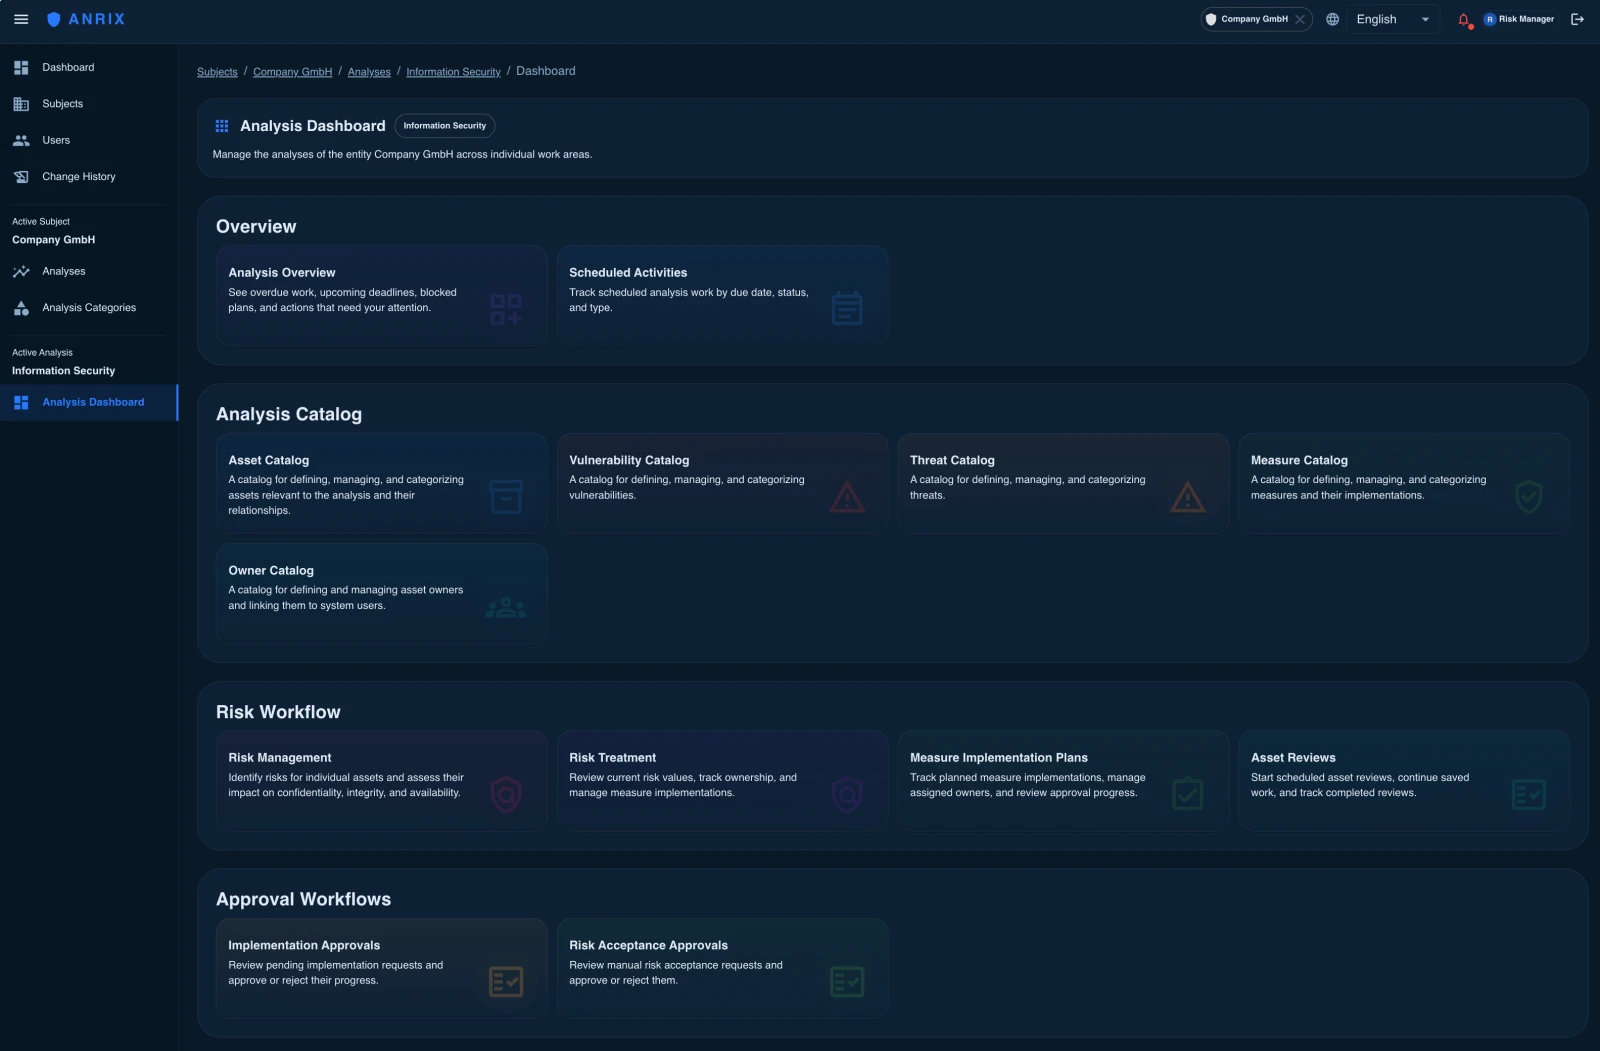
- registr aktiv, hrozeb, zranitelností a rizik s vazbami aktivum – riziko – opatření; každé aktivum má vlastníka,
- hodnocení na nastavitelné stupnici (pravděpodobnost × dopad) s prahem přijatelnosti podle vaší metodiky,
- rozhodnutí o akceptaci zbytkového rizika s formálním schválením — kdo a kdy,
- plán opatření s termíny, odpovědnými a stavem plnění; vazba na katalog opatření přílohy A ISO/IEC 27001,
- historie změn ke každému záznamu — neměnný záznam pro audit,
- pravidelné přezkoumání analýzy s evidencí data a výsledku.
Více subjektů, jeden pohled
Každá společnost nebo organizace má vlastní registr, vlastníky a schvalování, s oddělením dat. Centrála vidí všechny na stejné stupnici — kde se rizika opakují a kde opatření váznou.
Jedna analýza, více jazyků
Rozhraní i obsah analýzy běží v jazycích, ve kterých pracujete — jedna analýza, bez samostatných kopií. Místní správce pracuje ve svém jazyce, centrála čte ve svém.
Provoz
Anrix běží ve vaší infrastruktuře (Linux, kontejnerové nasazení), přístup přes prohlížeč bez instalace na koncových zařízeních. Aktualizace, opravy a podporu zajišťujeme my podle dohodnuté úrovně služby; data zůstávají u vás. Produkt dodává a podporuje IOSEC Slovakia s. r. o.; služby v České republice dodává člen skupiny IOSEC se sídlem v České republice.
Metodika a výstupy
Analýza vychází z metodiky slovenského Národního bezpečnostního úřadu a podporuje plnění požadavků ISO/IEC 27001 a čl. 32 GDPR jednou analýzou místo několika. Pro subjekty, na které dopadá zákon č. 264/2025 Sb., o kybernetické bezpečnosti, slouží analýza jako podklad pro řízení rizik a evidenci aktiv; vazbu opatření na české prováděcí vyhlášky doplníme na zadání, stejně jako jiné katalogy. Pro finanční subjekty podle nařízení (EU) 2022/2554 (DORA) slouží analýza jako podklad rámce pro řízení rizika v oblasti IKT (čl. 6) a identifikace a klasifikace aktiv a rizik (čl. 8). Katalog hrozeb vychází z ISO/IEC 27005. Výstupy: seznam rizik s ohodnocením, návrh opatření, návrh na akceptaci zbytkového rizika, zpráva o riziku pro vedení a auditora.
Licence
Roční licence, na přání víceletá; zahrnuje aktualizace a podporu. Cena podle počtu subjektů v instalaci — na vyžádání.
Pro veřejné zadavatele
Máme připravený funkční popis předmětu zakázky bez jména výrobce, s kódy CPV — na vyžádání.
Co Anrix není
- Nerozhoduje za vás — akceptaci rizika schvaluje oprávněná osoba, systém ji eviduje.
- Analýzu, kterou jsme s vámi v Anrixu zpracovali, neaudituje tentýž tým.
Ukázka a zkušební přístup
Ukážeme vám Anrix na dálku na vašich příkladech, nebo vám připravíme zkušební přístup na 14 dní od prvního přihlášení.
Napište nám, kolik subjektů chcete spravovat — domluvíme ukázku nebo zkušební přístup.
Řekněte nám, co řešíte.
Třicet minut s konzultantem, který zná vaše odvětví. Výstupem je jednostránkové shrnutí s doporučeným postupem a orientačním rozsahem — pošleme vám je, i když se nedohodneme.