
Anrix: systém na riadenie rizík
Jedna analýza rizík pre zákon o kybernetickej bezpečnosti, ISO/IEC 27001, GDPR a DORA — vo vašej infraštruktúre, pre všetky vaše subjekty.
Pre koho
Skupiny s viacerými spoločnosťami, ktoré chcú jeden register rizík a jeden pohľad centrály namiesto tabuliek z každej firmy zvlášť.
Zriaďovatelia s organizáciami vo svojej pôsobnosti — jedna inštalácia, každá organizácia so svojím registrom a vlastníkmi.
Finančné subjekty a ich skupiny, ktoré potrebujú riadenie rizika IKT podľa DORA na jednom mieste pre všetky spoločnosti v skupine — k tomu Digitálna odolnosť (DORA).
Organizácie, ktoré chcú analýzu držať doma — systém beží na vašom serveri, údaje neopúšťajú vaše prostredie.
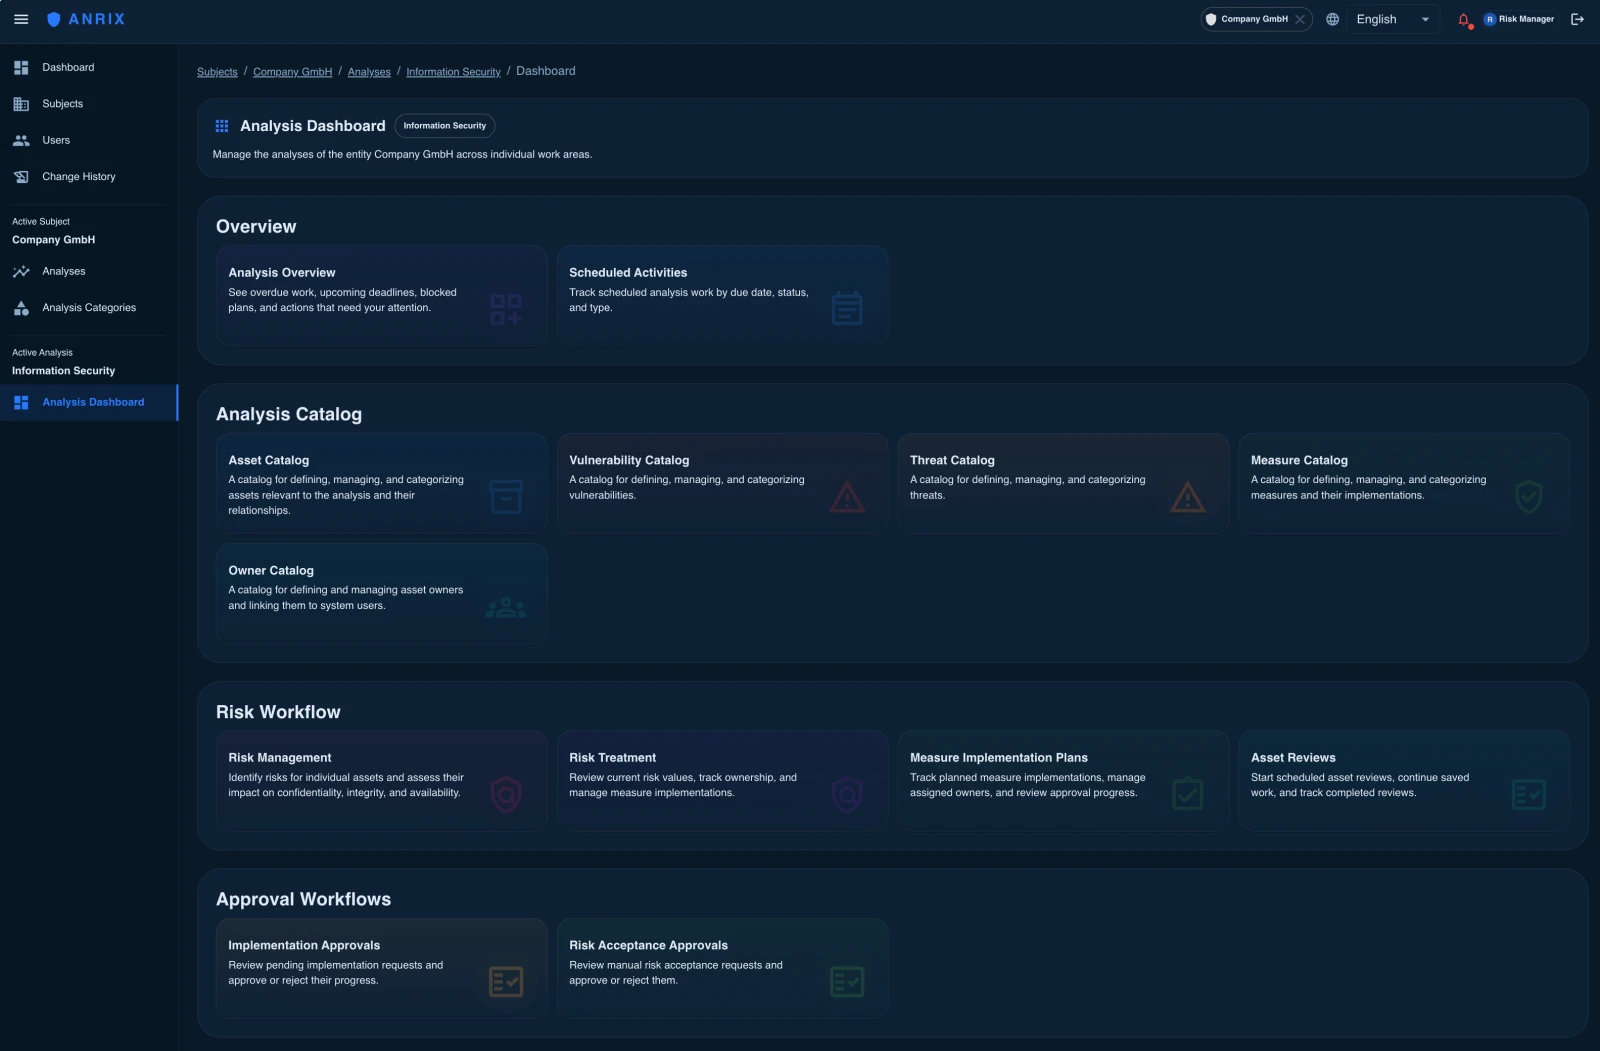
Čo Anrix robí
register aktív, hrozieb, zraniteľností a rizík s väzbami aktívum – riziko – opatrenie; každé aktívum má vlastníka,
hodnotenie na nastaviteľnej stupnici (pravdepodobnosť × dopad) s prahom akceptovateľnosti podľa vašej metodiky,
rozhodnutie o akceptácii zvyškového rizika s formálnym schválením — kto a kedy,
plán opatrení s termínmi, zodpovednými a stavom plnenia; väzba na vyhlášku č. 227/2025 Z. z. a prílohu A ISO/IEC 27001,
história zmien ku každému záznamu — nemenný záznam pre audit,
pravidelné preskúmanie analýzy s evidenciou dátumu a výsledku.
Viac subjektov, jeden pohľad
Každá spoločnosť alebo organizácia má vlastný register, vlastníkov a schvaľovanie, s oddelením údajov. Centrála vidí všetky na rovnakej stupnici — kde sa riziká opakujú a kde opatrenia meškajú.
Jedna analýza, viac jazykov
Rozhranie aj obsah analýzy bežia v jazykoch, v ktorých pracujete — jedna analýza, bez samostatných kópií. Miestny správca pracuje vo svojom jazyku, centrála číta vo svojom.
Prevádzka
Anrix beží vo vašej infraštruktúre (Linux, kontajnerové nasadenie), prístup cez prehliadač bez inštalácie na koncových zariadeniach. Aktualizácie, opravy a podporu zabezpečujeme my podľa dohodnutej úrovne služby; údaje ostávajú u vás.
Metodika a výstupy
Analýza vychádza z metodiky Národného bezpečnostného úradu a podporuje plnenie zákona č. 366/2024 Z. z., vyhlášky č. 227/2025 Z. z., ISO/IEC 27001 a čl. 32 GDPR — jednou analýzou, nie tromi. Pre finančné subjekty podľa nariadenia (EÚ) 2022/2554 (DORA) slúži analýza ako podklad rámca riadenia rizika IKT (čl. 6) a identifikácie a klasifikácie aktív a rizík (čl. 8); väzbu opatrení na požiadavky DORA doplníme na zadanie, rovnako ako iné katalógy. Katalóg hrozieb vychádza z ISO/IEC 27005. Výstupy: zoznam rizík s ohodnotením, návrh opatrení, návrh na akceptáciu zvyškového rizika, správa o riziku pre vedenie a audítora.
Licencia
Ročná licencia, na želanie viacročná; zahŕňa aktualizácie a podporu. Cena podľa počtu subjektov v inštalácii — na vyžiadanie.
Pre verejných obstarávateľov
Máme pripravený funkčný opis predmetu zákazky bez mena výrobcu, s kódmi CPV — na vyžiadanie.
Čo Anrix nie je
Nerozhoduje za vás — akceptáciu rizika schvaľuje oprávnená osoba, systém ju eviduje.
Analýzu, ktorú sme s vami v Anrixe spracovali, neaudituje ten istý tím.
Ukážka a skúšobný prístup
Ukážeme vám Anrix na diaľku na vašich príkladoch, alebo vám pripravíme skúšobný prístup na 14 dní od prvého prihlásenia.
Napíšte nám, koľko subjektov chcete spravovať — dohodneme ukážku alebo skúšobný prístup.
Povedzte nám, čo riešite.
Tridsať minút s konzultantom, ktorý pozná vaše odvetvie. Výstupom je jednostranové zhrnutie s odporúčaným postupom a orientačným rozsahom — pošleme vám ho, aj keď sa nedohodneme.
sk@iosec.eu
+421 917 743 382
IOSEC Slovakia s. r. o. · Mariánska 2222/3, 811 08 Bratislava – mestská časť Staré Mesto