
Anrix: kockázatkezelő rendszer
Egy kockázatelemzés a nemzeti kiberbiztonsági törvényhez, az ISO/IEC 27001-hez, a GDPR-hoz és a DORA-hoz — az Önök infrastruktúrájában, minden szervezetükre.
Kinek szól
- Több társaságot működtető csoportok, amelyek egyetlen kockázati nyilvántartást és egyetlen központi nézetet szeretnének a cégenkénti táblázatok helyett.
- Fenntartók a hatáskörükbe tartozó szervezetekkel — egy telepítés, minden szervezet saját nyilvántartással és felelősökkel.
- Pénzügyi szervezetek és csoportjaik, amelyeknek a DORA szerinti IKT-kockázatkezelésre egy helyen van szükségük a csoport minden társaságára.
- Szervezetek, amelyek az elemzést házon belül akarják tartani — a rendszer a saját szerverükön fut, az adatok nem hagyják el a környezetüket.
Mit csinál az Anrix
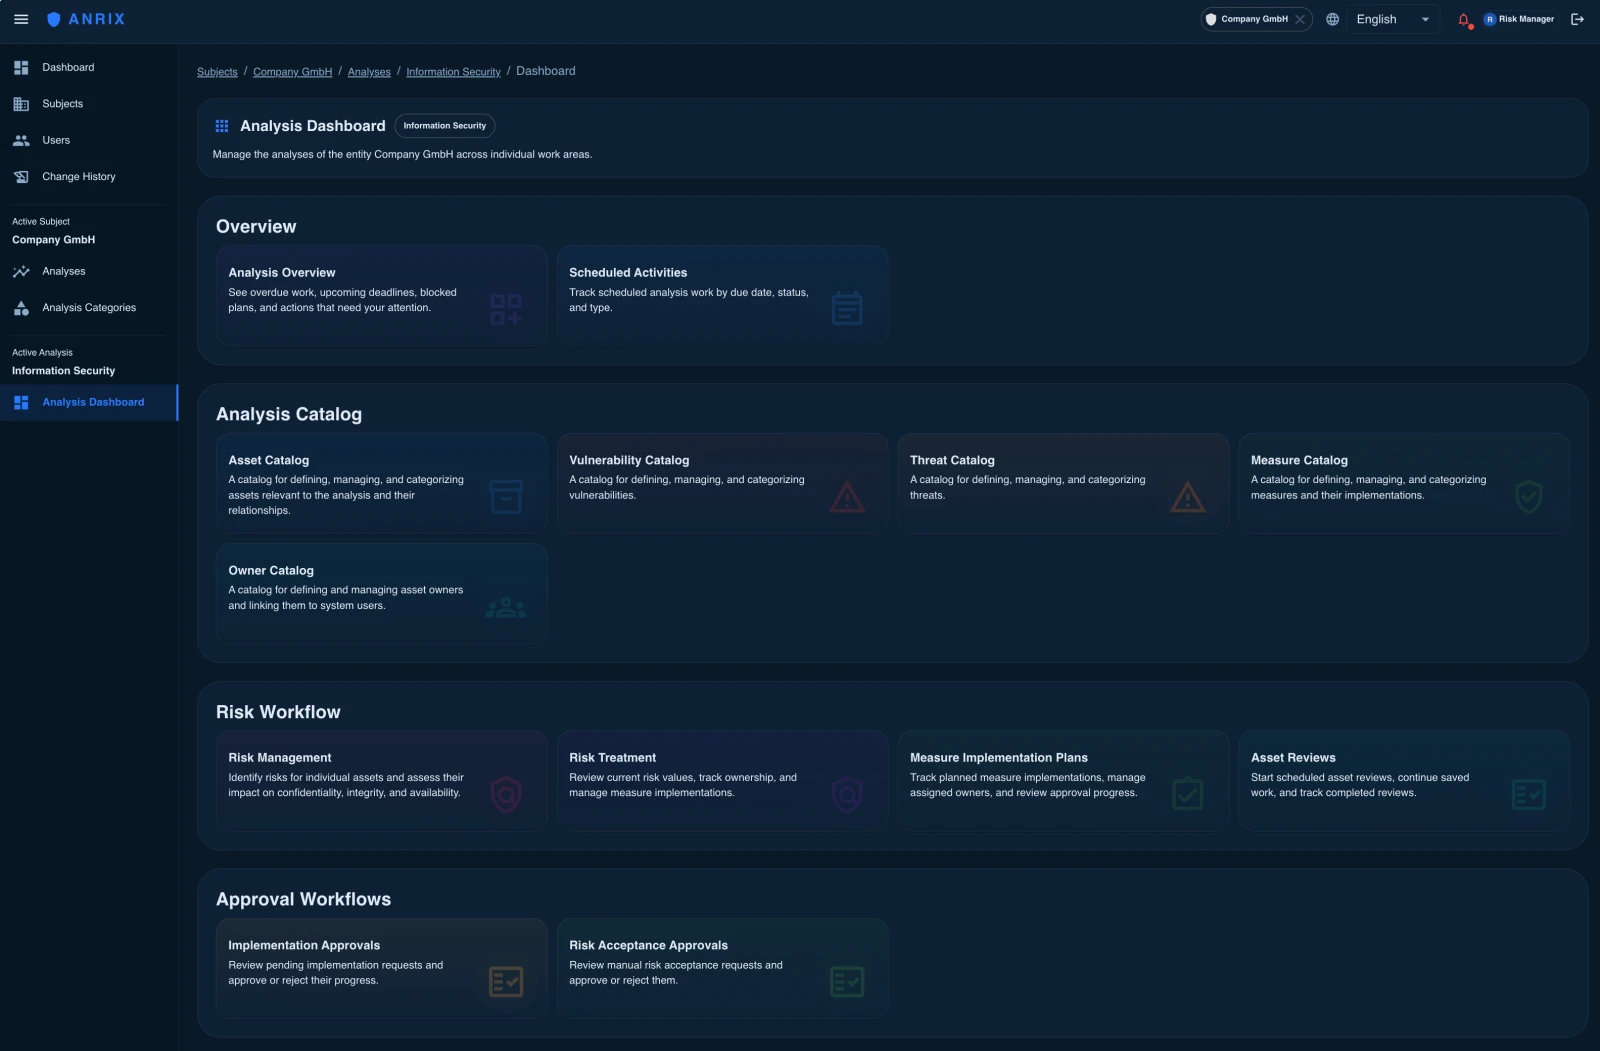
- vagyonelemek, fenyegetések, sérülékenységek és kockázatok nyilvántartása vagyonelem – kockázat – intézkedés kapcsolatokkal; minden vagyonelemnek van felelőse,
- értékelés állítható skálán (valószínűség × hatás), az Önök módszertana szerinti elfogadhatósági küszöbbel,
- döntés a maradványkockázat elfogadásáról formális jóváhagyással — ki és mikor,
- intézkedési terv határidőkkel, felelősökkel és a teljesítés állapotával; kapcsolat az ISO/IEC 27001 „A” mellékletének intézkedéskatalógusával,
- változástörténet minden rekordhoz — változtathatatlan nyom az audithoz,
- az elemzés rendszeres felülvizsgálata a dátum és az eredmény rögzítésével.
Több szervezet, egy nézet
Minden társaság vagy szervezet saját nyilvántartással, felelősökkel és jóváhagyással rendelkezik, elkülönített adatokkal. A központ mindet ugyanazon a skálán látja — hol ismétlődnek a kockázatok és hol csúsznak az intézkedések.
Egy elemzés, több nyelv
A felület és az elemzés tartalma azokon a nyelveken fut, amelyeken Önök dolgoznak — egy elemzés, külön másolatok nélkül. A helyi adminisztrátor a saját nyelvén dolgozik, a központ a sajátján olvas.
Üzemeltetés
Az Anrix az Önök infrastruktúrájában fut (Linux, konténeres telepítés), böngészőn keresztül érhető el, a végponti eszközökre nem kell telepíteni semmit. A frissítéseket, javításokat és a támogatást mi biztosítjuk a megállapodott szolgáltatási szint szerint; az adatok Önöknél maradnak. A terméket az IOSEC Slovakia s. r. o. szállítja és támogatja; Magyarországon a szolgáltatást az IOSEC csoport partnere nyújtja.
Módszertan és kimenetek
Az elemzés a szlovák Nemzeti Biztonsági Hivatal (NBÚ) módszertanán alapul — ez a termék tulajdonsága, nem az Ön kötelezettsége — és egyetlen elemzéssel támogatja az ISO/IEC 27001 és a GDPR 32. cikke szerinti követelmények teljesítését. A nemzeti kiberbiztonsági törvény hatálya alá tartozó szervezeteknél az elemzés a kockázatkezelés és a vagyonelem-nyilvántartás alapjául szolgálhat; az intézkedések nemzeti katalógushoz kötését megrendelésre elkészítjük, ahogy más katalógusokét is. Az (EU) 2022/2554 rendelet (DORA) szerinti pénzügyi szervezeteknél az elemzés az IKT-kockázatkezelési keretrendszer (6. cikk), valamint a vagyonelemek és kockázatok azonosításának és osztályozásának (8. cikk) alapja. A fenyegetéskatalógus az ISO/IEC 27005-ön alapul. Kimenetek: kockázati lista értékeléssel, intézkedési javaslat, javaslat a maradványkockázat elfogadására, kockázati jelentés a vezetésnek és az auditornak.
Licenc
Éves licenc, kérésre többéves; tartalmazza a frissítéseket és a támogatást. Az ár a telepítésben lévő szervezetek számától függ — kérésre.
Közbeszerzők számára
Elkészült a beszerzés tárgyának funkcionális leírása gyártónév nélkül, CPV-kódokkal — kérésre.
Mi nem az Anrix
- Nem dönt Ön helyett — a kockázat elfogadását arra jogosult személy hagyja jóvá, a rendszer rögzíti.
- Azt az elemzést, amelyet Önökkel az Anrixban készítettünk, nem ugyanaz a csapat auditálja.
Bemutató és próbahozzáférés
Távolról megmutatjuk az Anrixot az Önök saját példáin, vagy próbahozzáférést készítünk 14 napra az első belépéstől.
Írjon nekünk, hány szervezetet szeretne kezelni — megbeszéljük a bemutatót vagy a próbahozzáférést.
Mondja el, mit kell megoldania.
Harminc perc egy tanácsadóval, aki ismeri az Ön ágazatát. Az eredmény egy egyoldalas összefoglaló javasolt lépésekkel és hozzávetőleges terjedelemmel — akkor is elküldjük, ha nem állapodunk meg.